Un QR code è un modo compatto per trasmettere testo, un indirizzo, un contatto o un’azione al telefono. La fotocamera può riconoscerlo in un istante, ma non può sapere se il codice è stato stampato da un esercente, sostituito con un adesivo o inserito in un messaggio di phishing. Il Canadian Centre for Cyber Security segnala proprio questi scenari: codici che conducono a pagine imitate, richieste di credenziali e codici sovrapposti a quelli legittimi.
Perché è importante
- Un codice QR può portare a un sito falso, avviare un’azione o richiedere dati; l’aspetto del codice non certifica chi lo ha creato.
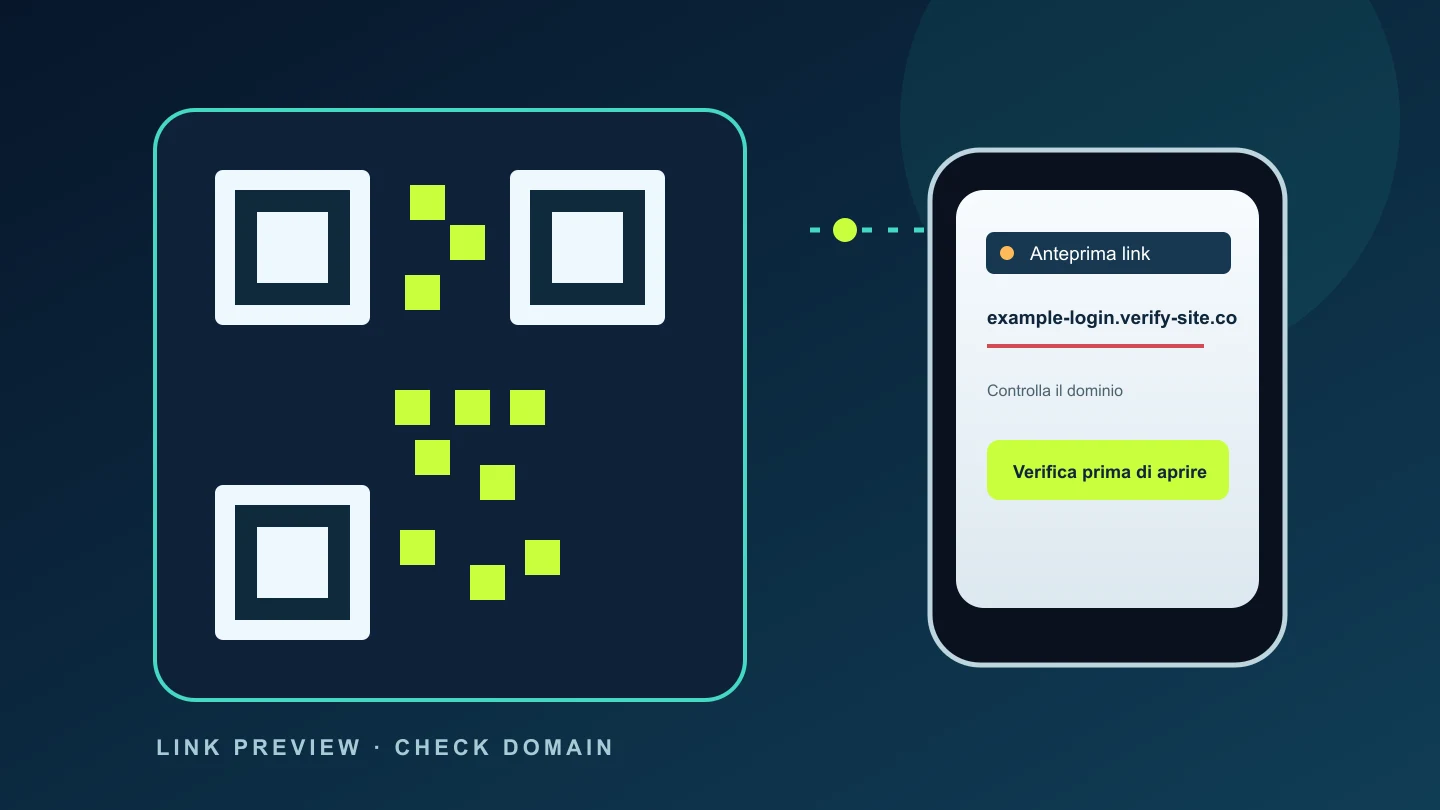
- L’anteprima dell’indirizzo e il controllo del dominio sono particolarmente importanti quando la pagina chiede password, dati di pagamento o informazioni personali.
- La fotocamera integrata è sufficiente per la scansione ordinaria; un’app sconosciuta può chiedere permessi non necessari.
Il QR è un collegamento, non una garanzia
La regola pratica è fermarsi all’anteprima. La scansione non dovrebbe aprire automaticamente una pagina, connettere il dispositivo o compilare dati senza un controllo esplicito. Una pagina con il logo corretto può comunque trovarsi su un dominio diverso; l’indirizzo è la prova più utile da leggere prima di proseguire.
Tre controlli prima di toccare il collegamento
Primo: guarda il codice fisico. Se un QR in un parcheggio, su un menu o su un avviso pubblico sembra coperto da un secondo adesivo, chiedi conferma al gestore oppure usa il sito ufficiale. Non inserire password per “verificare” una pagina raggiunta da un codice inatteso. Secondo: leggi l’indirizzo mostrato dal telefono prima di aprirlo. Il nome del servizio dovrebbe comparire nel dominio effettivo, non soltanto nel testo della pagina o in un sottodominio che termina con un sito sconosciuto.
Terzo: valuta la richiesta. Un menu non ha bisogno della password della posta; un pagamento non dovrebbe dipendere da una schermata urgente che minaccia una multa o la sospensione di un account. Se qualcosa non torna, chiudi la scheda. Raggiungi il servizio da un segnalibro già salvato, dall’app ufficiale o digitando a mano il dominio conosciuto.
Cosa puoi farci concretamente
- Prima di scansionare, controlla che un adesivo non copra un codice originale e diffida dei QR arrivati in messaggi inattesi.
- Leggi l’anteprima completa: confronta il dominio con quello ufficiale e fai attenzione a errori, parole aggiunte e reindirizzamenti insoliti.
- Se il codice apre una pagina di accesso o pagamento inattesa, chiudila e raggiungi il servizio digitando l’indirizzo noto o usando l’app ufficiale.
Scansiona con la fotocamera e interrompi le azioni inattese
Per la scansione ordinaria usa la fotocamera integrata del telefono e controlla il collegamento che propone. Evita applicazioni di lettura sconosciute che promettono funzioni extra e chiedono accesso a contatti, file o rete senza una necessità chiara. Nelle impostazioni della fotocamera o del sistema puoi anche verificare che il telefono richieda un tocco prima di eseguire l’azione riconosciuta.
Se hai aperto una pagina sospetta ma non hai inserito dati, chiudila e non scaricare file. Se hai digitato una password, apri il servizio dal suo indirizzo verificato, cambia la password e controlla le sessioni attive; se hai autorizzato un pagamento, contatta subito la banca usando il numero riportato sulla carta o nell’app. La scansione da sola non dimostra che il telefono sia infetto: la priorità è interrompere l’azione e proteggere le informazioni eventualmente condivise.
Fonti
Documenti, comunicati e pubblicazioni consultati per ricostruire dati e contesto.