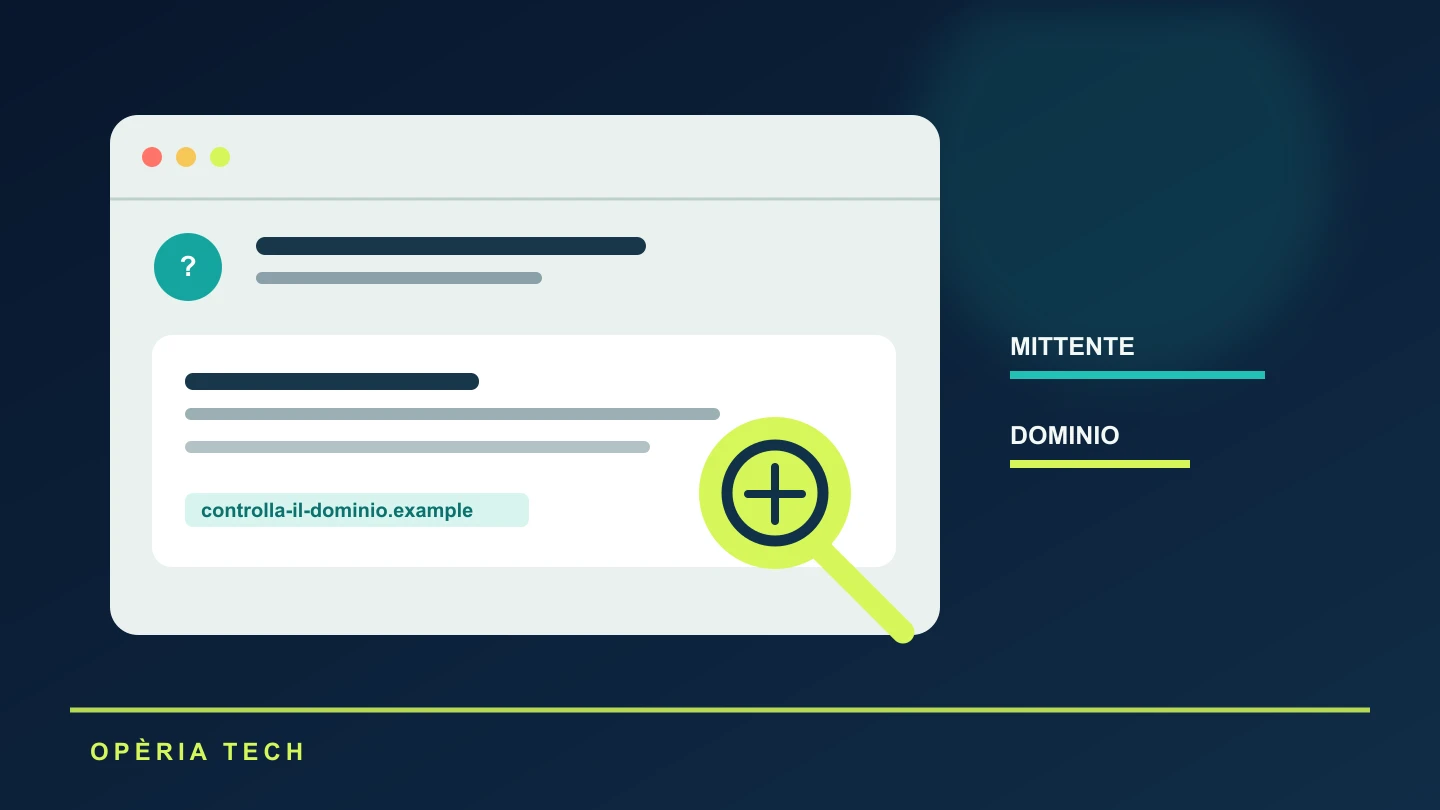
Espandi i dettagli del mittente e leggi l’indirizzo completo. Un truffatore può impostare come nome visibile quello di una banca, di un corriere o di una persona conosciuta; il dominio dopo la chiocciola mostra invece quale account ha spedito il messaggio. Confrontalo lettera per lettera con un messaggio precedente affidabile o con il sito ufficiale.
Perché è importante
- Il nome visualizzato può essere imitato: controlla l’indirizzo completo e il dominio, non soltanto il logo o il nome in rubrica.
- Gli indicatori di autenticazione aiutano a valutare un mittente ma non certificano da soli che ogni contenuto sia sicuro; anche un account conosciuto può essere compromesso.
- Per una richiesta di denaro, password o documenti, raggiungi il servizio o la persona da un canale già noto e non usare recapiti forniti nel messaggio sospetto.
Guarda l’indirizzo, non solo il nome
Controlla anche le risposte a e i dettagli del destinatario quando disponibili. Un dominio molto simile, un trattino insolito o un carattere sostituito possono imitare quello legittimo. Non esiste però un singolo indizio infallibile: messaggi autentici possono avere formati diversi e account reali possono essere compromessi.
Gmail e Outlook mostrano avvisi quando rilevano messaggi sospetti o mittenti non verificati. Sono segnali per fermarsi e controllare; l’assenza di un avviso non certifica che il contenuto sia sicuro.
Verifica la destinazione prima di aprirla
Da computer, passa il puntatore sul link senza cliccare per vedere l’indirizzo di destinazione. Su telefono, tieni premuto solo se il sistema mostra l’anteprima senza aprire la pagina; se non sei sicuro di come funzioni, non toccare il collegamento. Confronta il dominio effettivo, non la parola colorata nel messaggio.
Un link può nascondere un indirizzo diverso, usare abbreviazioni o portare a un sottodominio costruito per sembrare ufficiale. Se il messaggio dice che un pacco è bloccato o un pagamento è urgente, apri una nuova scheda e visita il sito digitando l’indirizzo noto. Per una persona, verifica tramite una chiamata o un canale già usato in precedenza.
Non allegare credenziali, codici temporanei o dati di pagamento in risposta a un’email. Un’organizzazione può chiederti di completare un’azione sul proprio portale, ma il percorso sicuro è raggiungerlo indipendentemente dal messaggio.
Cosa puoi farci concretamente
- Apri i dettagli del mittente e confronta l’indirizzo completo con quello ufficiale; fai attenzione a lettere sostituite, domini aggiunti e sottodomini ingannevoli.
- Prima di seguire un link, controlla la destinazione senza aprirla. In caso di dubbio, digita l’indirizzo ufficiale nel browser o usa un preferito salvato in precedenza.
- Non rispondere né scaricare allegati inattesi. Segnala il messaggio come phishing nell’app; se hai già inserito una password, cambiala dal sito ufficiale e controlla le sessioni dell’account.
Se il messaggio non torna, segnala e proteggi l’account
Usa il comando Segnala phishing o Segnala come spam del servizio di posta e poi elimina il messaggio. La segnalazione aiuta i filtri, ma non blocca necessariamente altri invii dallo stesso mittente: se serve, aggiungilo anche ai mittenti bloccati. Non inoltrare il link a colleghi come prova senza avvertirli.
Se hai inserito una password, apri il sito ufficiale digitando l’indirizzo e cambiala con una credenziale unica. Revoca le sessioni che non riconosci, attiva l’autenticazione a più fattori se disponibile e controlla che non siano state aggiunte regole di inoltro alla casella. Se hai autorizzato un pagamento, contatta subito la banca attraverso il numero ufficiale.
Un’email ben scritta può comunque essere una truffa, mentre errori grammaticali non sono una prova sufficiente. La combinazione più utile è verificare l’indirizzo, non fidarsi della pressione a fare in fretta e confermare la richiesta fuori dal messaggio.
Fonti
Documenti, comunicati e pubblicazioni consultati per ricostruire dati e contesto.